
Décidez & répondez
à la vitesse des menaces
Éliminez le bruit. Transformez chaque signal en une décision fiable que vos équipes peuvent comprendre, valider et appliquer instantanément.
Chaque signal devient un contexte exploitable, avant même qu’un verdict ne soit rendu.
Libérer tout le potentiel de l’IA, jusqu’à la décision
Decision Center transforme l’IA en une véritable capacité opérationnelle pour votre SOC. La plateforme connecte les signaux provenant des outils que vous utilisez déjà, réduit le bruit avant qu’il n’atteigne vos analystes, maîtrise les coûts liés à l’IA et convertit des données de sécurité fragmentées en décisions exploitables et en actions de remédiation automatisées.

Toute la puissance de l’Agentic AI entre les mains de vos équipes sécurité
L’IA a changé l’échelle à laquelle la cybersécurité peut opérer. Le défi est désormais d’exploiter cette puissance tout en conservant l’humain au cœur des décisions.
Decision Center combine une intelligence de sécurité déterministe avec une IA agentique. Des agents spécialisés travaillent sur l’ensemble de vos données de sécurité pour corréler les signaux, enrichir les preuves et accélérer les investigations.
Decision Center résout le contexte avant d’interroger le LLM, limitant ainsi la consommation inutile de tokens et garantissant une utilisation prévisible et maîtrisée de l’IA.
Le résultat : une IA qui va bien au-delà de la simple génération de réponses. Elle analyse les preuves, construit une décision claire et explicable, et fournit aux analystes la visibilité nécessaire sur le contexte, les éléments de preuve et le raisonnement afin de vérifier les résultats et prendre des décisions éclairées.
Quand la vitesse des attaques rencontre l’intelligence décisionnelle
Les attaques modernes peuvent se propager à travers les identités, les terminaux et les infrastructures en quelques minutes, générant des signaux sur de multiples couches de l’environnement. Le concept de Frontier Model Exposure illustre à quelle vitesse ces signaux peuvent s’accumuler et à quel point le temps d’investigation devient critique.
Decision Center utilise l’IA agentique pour corréler les signaux en parallèle, reconstituer le contexte et construire l’investigation à mesure qu’elle progresse. En combinant une intelligence de sécurité multi-sources avec un contexte déterministe, la plateforme réduit considérablement le temps entre la détection et la décision, aidant les équipes sécurité à suivre le rythme des attaques les plus rapides.
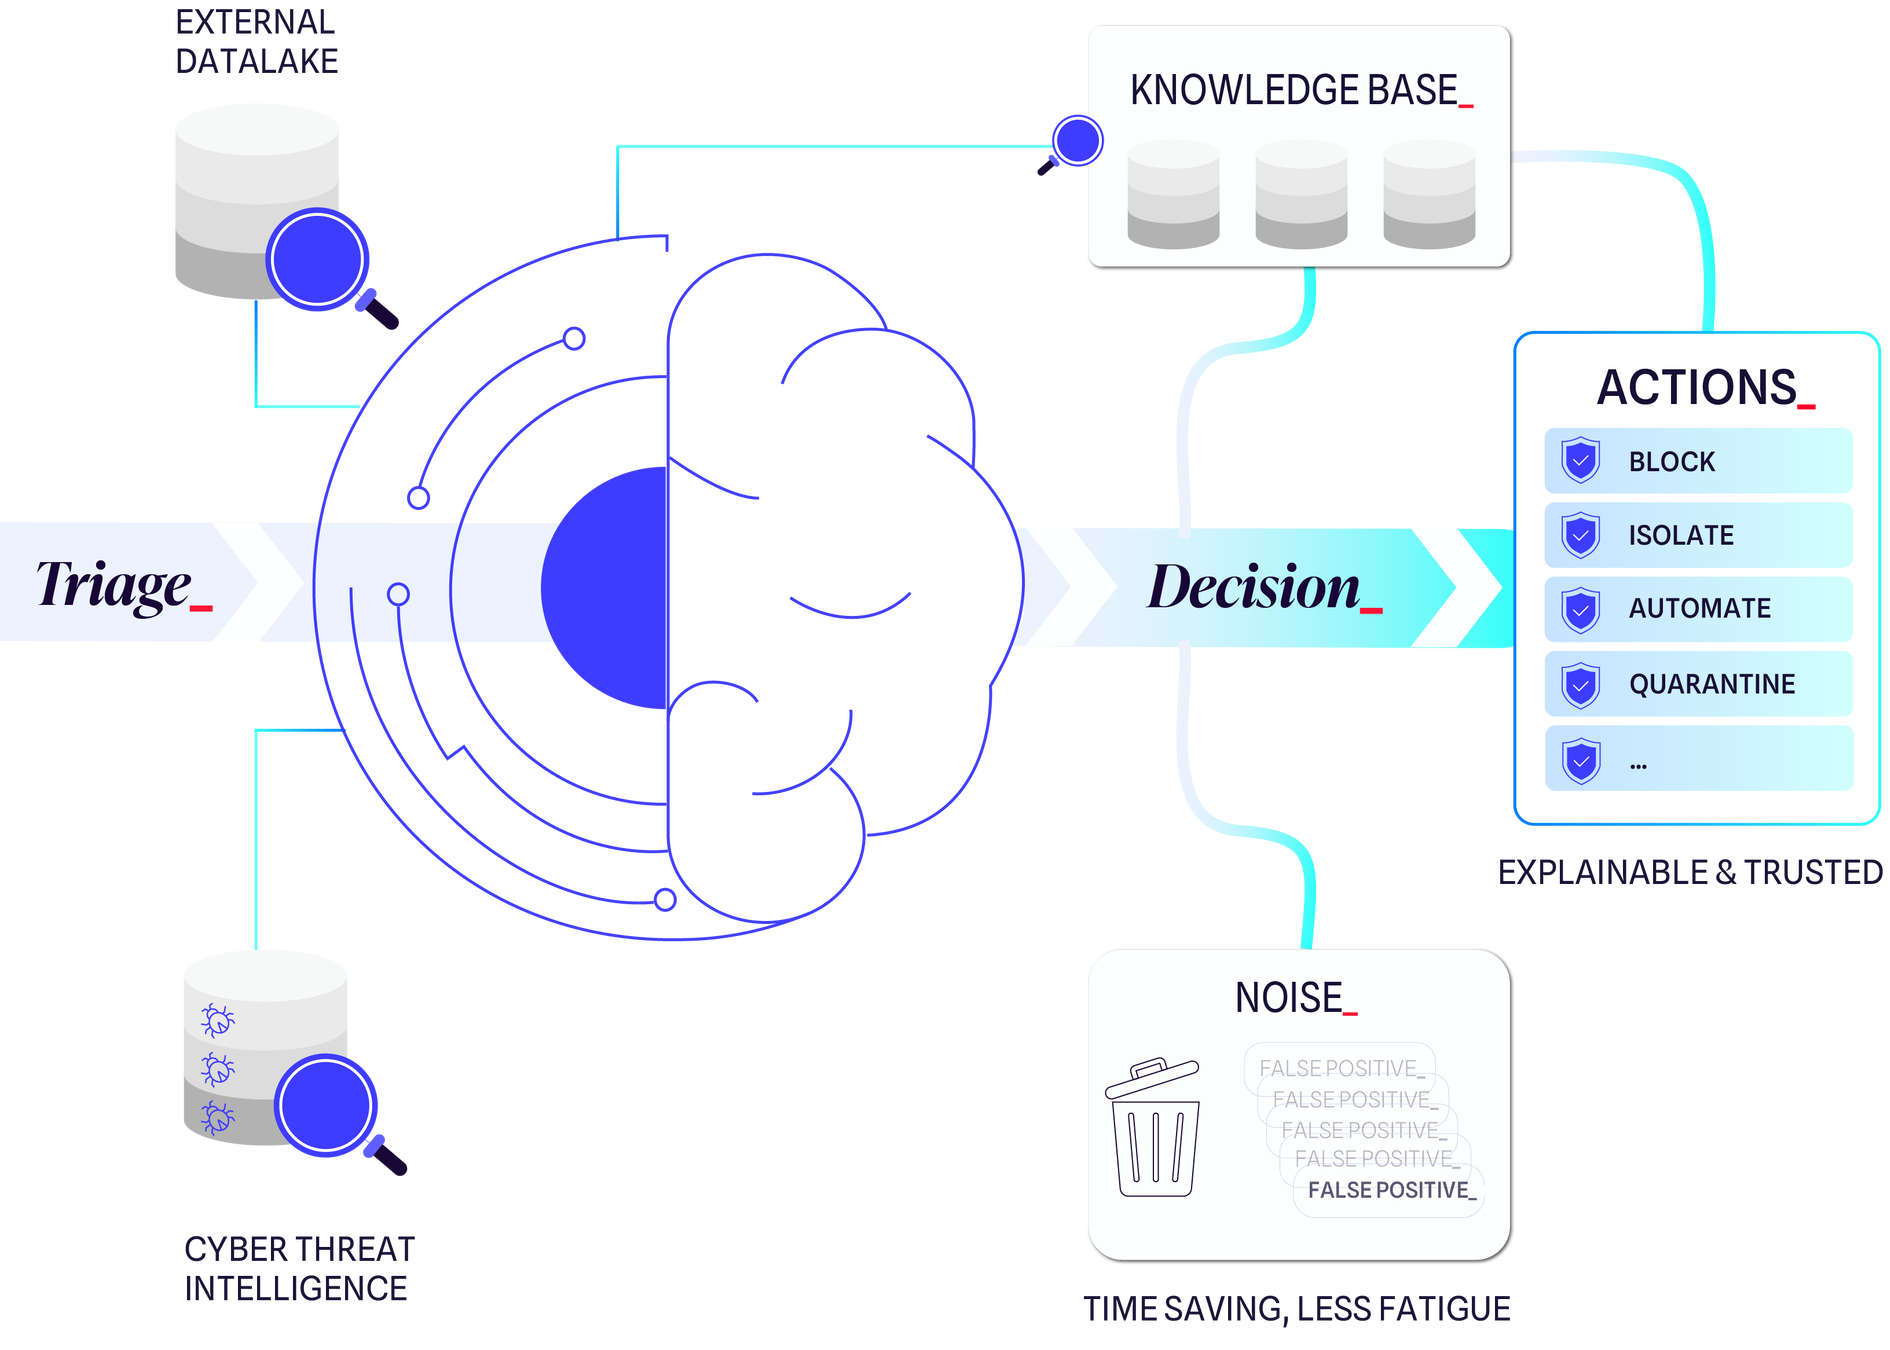
Interopérabilité & Intelligence Multi-Sources
Un contexte unique pour l’ensemble de votre écosystème de sécurité
Decision Center connecte les signaux issus des SIEM, EDR, NDR, XDR, solutions email, environnements cloud, plateformes CTI et fournisseurs d’identité, sans remplacer les outils déjà en place.
La plateforme corrèle utilisateurs, actifs, comportements et événements dans un contexte de sécurité unifié, offrant aux analystes une vision plus riche et des décisions plus précises.
Une couche de décision unique au-dessus de votre stack cyber.
Chaque verdict reste entièrement traçable et auditable, avec ses preuves associées, les sources utilisées et une mesure explicite de l’impact.
ILS NOUS FONT CONFIANCE
Parce que les opérations de sécurité modernes exigent plus que du triage
Résoudre le problème du triage améliore la priorisation. Cela ne résout pas la corrélation, l’investigation ni la prise de décision.
Le triage indique aux analystes quelles alertes examiner. Ils doivent ensuite comprendre comment les signaux sont liés, reconstruire la chronologie des événements, établir le contexte et l’impact, valider les preuves et déterminer la réponse appropriée.
Decision Center apporte la couche de décision entre la détection et l’action. La plateforme corrèle les signaux issus de multiples sources et transforme les investigations en un Decision Contract traçable comprenant le verdict, les preuves associées, le niveau de confiance, l’impact métier et les actions recommandées.
Modes de déploiement
— Mises à jour continues du moteur
— Mise en service rapide
— Déploiement plug-and-play
— Respect des exigences de souveraineté et des contraintes sectorielles
— Intégration avec les SIEM et EDR existants
— Contrôle total des flux de données
— GPU hébergé sur site
Les tarifs dépendent de la taille de l’équipe et des modules nécessaires — contactez-nous pour obtenir un devis, ou lancez l’essai gratuit pour découvrir le produit.
10 minutes d’un point de vue technique. Aucune formation des utilisateurs n’est nécessaire.
Par utilisateur actif — toute personne ayant utilisé le module complémentaire au moins une fois au cours des 30 derniers jours.
Demander une démonstration
